TuneSwiper v2 just started. 😊❤️✨

Don't waste ideas.
Public posts on ottic.de

The TuneSwiper Collection Classics Playlist on YouTube. New Albums added regularly.
 TuneSwiper Collection | Classics
Teile deine Videos mit Freunden, Verwandten oder der ganzen Welt
www.youtube.com


ottic.de
A creative network where ideas find an audience, perspectives expand, and new connections take shape.

Google has officially re-entered the leading tier of artificial intelligence with the release of its Gemini 4 Argon model. Designed for complex problem solving, this new system excels across professional benchmarks in finance, law, and coding.
One of its most striking features is an output token limit of one million tokens, which allows for massive text generation that far exceeds industry standards. The model also powers Google's anti-gravity coding platform and delivers impressive performance in creating 3D printable files and playable applications. Furthermore, Google showcased its versatility by using the model in robotics to teach a machine how to play cornhole through visual learning.
While the model competes directly with offerings from Anthropic and OpenAI in terms of capability and pricing, Google holds a massive advantage. By integrating this intelligence into its ubiquitous global ecosystem, Google can instantly deploy top-tier AI to hundreds of millions of users.

otticmedia on youtube : @otticmediahq

F.W. Murnau und Robert Flaherty schufen ein Meisterwerk, das dramatisches Erzählen gekonnt mit ethnografischer Beobachtung verbindet. Vor der atemberaubenden Kulisse der Südsee folgt die Handlung zwei jungen Liebenden, die es wagen, kulturelle Gesetze herauszufordern. Ihre Flucht vor heiligen Verboten verdeutlicht den universellen Konflikt zwischen persönlichem Begehren und gesellschaftlicher Autorität.

New Experiment: PromptSwiper Free Models
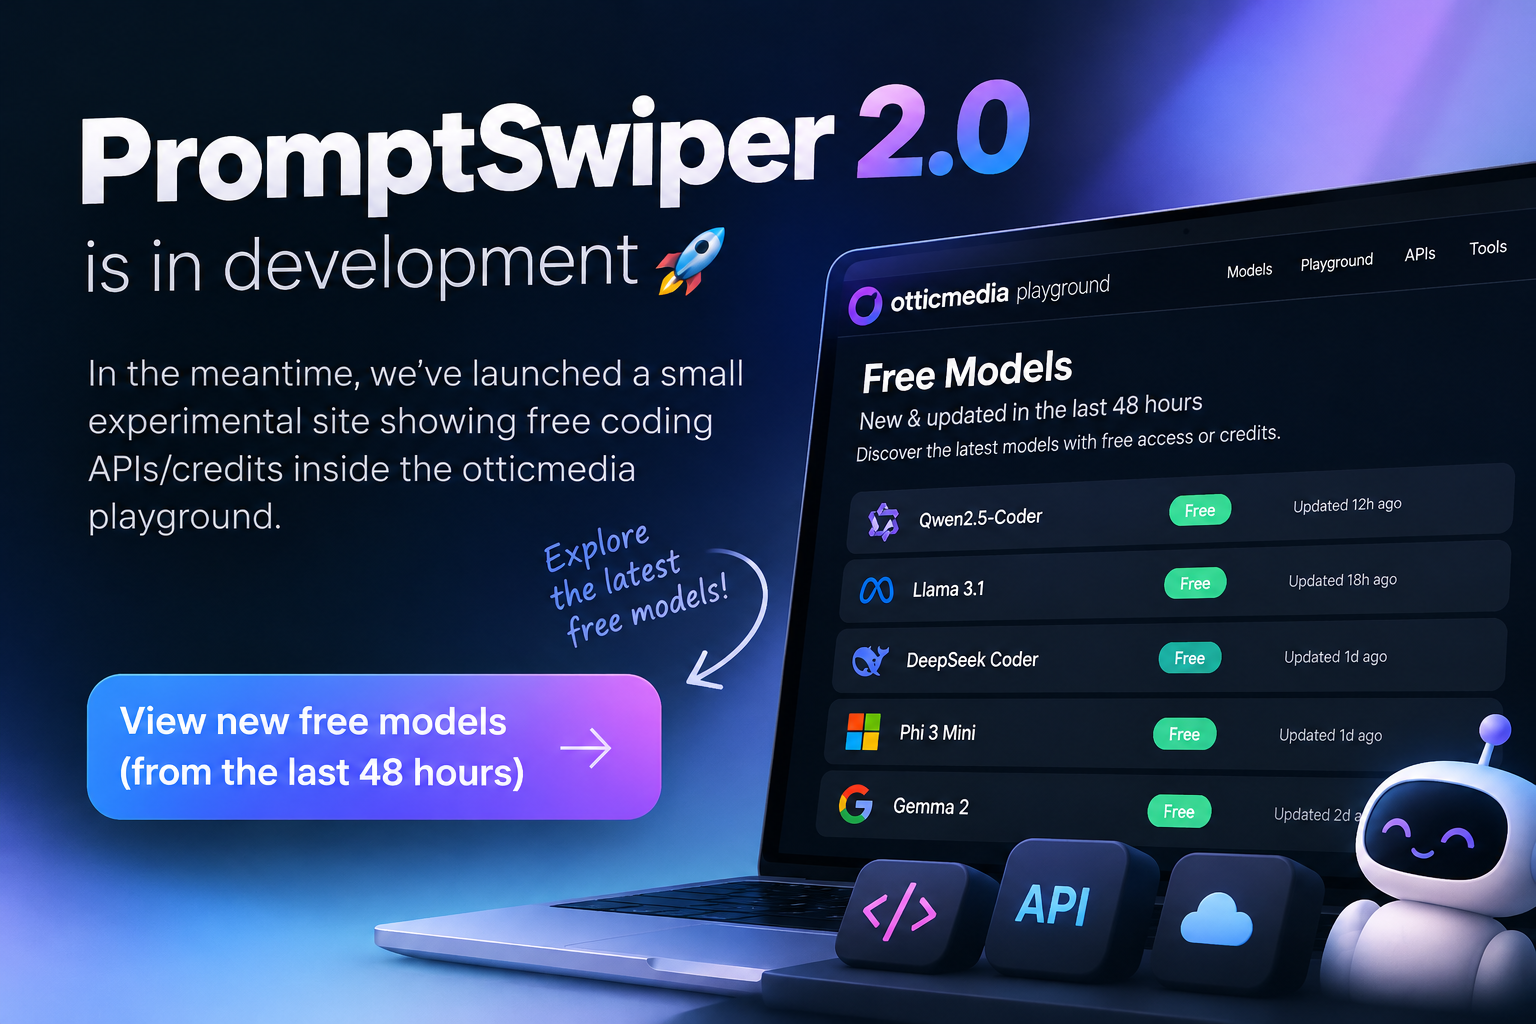
While we're busy building the next version of PromptSwiper, we've launched a small experimental project inside the otticmedia Playground to help developers discover free AI coding APIs, models, and available credits. ⚡ Curious what's new? Explore the latest free models added or updated in the past 48 hours and find something new to experiment with!

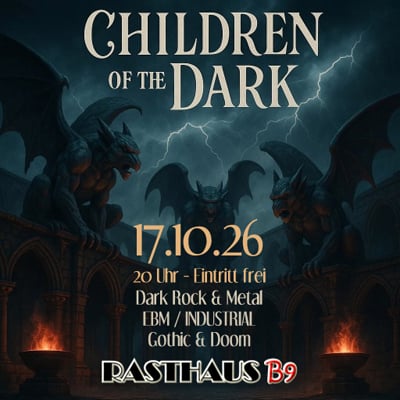
Freut euch auf einen düsteren Abend mit ordentlich Dark Rock, Metal, EBM, Industrial, Gothic & Doom! 🎶🤘
📅 Samstag, 17.10.2026
🕗 Ab 20 Uhr
📍 Rasthaus B9
🎟️ Eintritt frei!
Durchgehend warme Küche!
Marcus Hutters zentrale These lautet, dass KI das historische Muster durchbrechen könnte, nach dem Technik zwar Berufe verdrängt, aber neue schafft, weil auch neu entstehende digitale Tätigkeiten fast sofort automatisiert werden könnten. Er schätzt, dass KI technologisch innerhalb von zwei bis fünf Jahren praktisch alle Bürojobs übernehmen könnte, während körperliche Arbeit vor allem deshalb länger bestehen dürfte, weil die Robotik noch aufholen muss.
Massenarbeitslosigkeit wäre für ihn deshalb weniger eine Produktionskrise als eine Verteilungskrise: Maschinen könnten weiter Güter herstellen, während Millionen Menschen das Arbeitseinkommen verlieren, mit dem sie diese Güter kaufen. Als politische Brücke schlägt er unter anderem ein durch Automatisierung finanziertes Grundeinkommen vor, das Kaufkraft erhält und Produktivitätsgewinne sowie sinkende Kosten breiter verteilt.
Hutter stellt außerdem das Ziel der Vollbeschäftigung infrage und argumentiert, dass Sinn und Status auch über Familie, Lernen, Sport, Handwerk und andere Tätigkeiten entstehen können, wenn Erwerbsarbeit an Bedeutung verliert. Die tiefere Warnung lautet, dass dieses positive Szenario nicht von selbst entsteht: Ohne rechtzeitige Umverteilung, demokratische Sicherungen und funktionierende Kontrolle fortgeschrittener KI könnte dieselbe Technologie statt Überfluss soziale Instabilität und konzentrierte Macht hervorbringen.
Source: YouTube @everlastai
The BBC documentary Tones, Drones and Arpeggios: The Magic of Minimalism shows that minimalism did not begin simply by removing musical ideas; it began by changing what listeners considered an idea in the first place. In its California episode, La Monte Young stretches notes until time itself becomes musical material, while the experimental freedom associated with John Cage opens the door to treating duration, silence, environment, and perception as fundamental parts of composition.
The documentary also shows how Terry Riley transformed repetition and technology into a new kind of listening, using tape loops to expose changing details inside apparently identical sounds and, with In C, giving musicians strict shared rules while leaving remarkable freedom over how the music unfolds. The result is simultaneously spiritual, technological, and social: Indian classical music encourages an experience of time as cyclical rather than linear, while these minimalist ideas eventually travel from experimental studios into the Velvet Underground, The Who, Mike Oldfield, and the phasing techniques that Steve Reich would develop further.
Der otticevents Newsletter. Eine kuratierte Auswahl an Veranstaltungen aus der Region Köln, Bonn, Koblenz, Rhein-Ahr — direkt in dein Postfach.
 Immer wissen, was geht.
Events, für die sich das Verlassen des Hauses lohnt — kuratiert für Köln, Bonn, Koblenz und Rhein-Ahr.
events.ottic.de
Wusstest du schon? 👀 Google Gemini zeigt bei generierten Bildern kein sichtbares Wasserzeichen mehr. Ein kleines Detail – mit großer Wirkung.
 Google Gemini
Meet Gemini, Google’s AI assistant. Get help with writing, planning, brainstorming, and more. Experience the power of generative AI.
gemini.google.com